金融行业使用香港高防的服务器合规性与性能优化策略
1. 合规先行:在香港部署高防服务器必须把握HKMA/SFC监管与数据主权要求,做到“不冲突、不遗漏”。
2. 防护与性能双赢:通过多层防护、Anycast与智能流量清洗,兼顾DDoS防护与业务延迟要求。
3. 可审计可控:建立完整日志链路、第三方合规报告(SOC2/ISO27001/PCI DSS)与定期压测,确保可证明的风险管理。
随着金融业务向线上迁移,选择在香港部署高防服务器为金融机构提供了地缘优势与对接国际市场的通道,但同时面临严格的监管与利益相关者审查。本文从合规角度出发,提出切实可行的架构与性能优化策略,帮助机构做到“合规且高效”。
合规方面,首先要理解香港监管框架:HKMA与SFC对风险管理、业务连续性与第三方外包有明确要求,个人资料(隐私)条例(PDPO)则对敏感数据流转与跨境传输做出限制。建议在合同与SLA中写明数据处理地点、加密标准与审计权限,并要求供应商提供SOC2/ISO27001/PCI DSS等证书作为尽职尽责的证据。
在安全设计上,采用多层防护模型:边界层使用Anycast与全球/香港就近调度,接入层部署容量型清洗节点负责大流量抑制;应用层配置WAF、速率限制与行为分析以阻断细粒度攻击。所有传输必须强制使用TLS1.3、启用HSTS,并对敏感字段进行端到端加密与字段级脱敏,确保数据主权与合规审计口径一致。
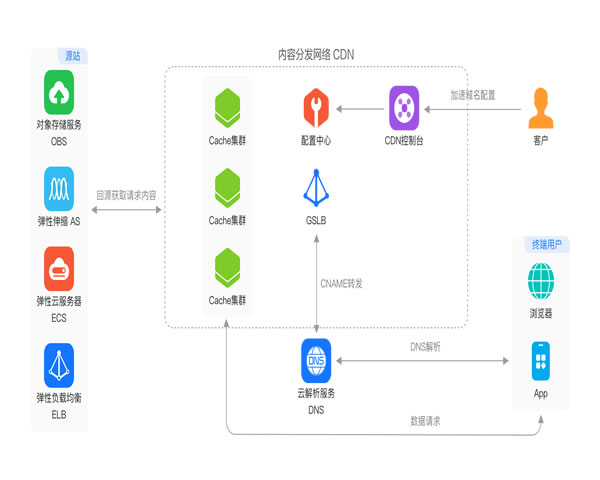
性能优化方面重点在于“最小化延迟”和“最大化稳定性”。首要措施是跨可用区部署、BGP多线直连与本地骨干互联,结合智能负载均衡实现请求就近命中。使用本地缓存与边缘缓存策略(CDN + 边缘WAF),将静态/热数据下沉到香港边缘节点,减少主站压力。同时对TCP/QUIC参数进行合理调优、启用连接复用与压缩传输,可以在不牺牲安全的前提下显著降低响应时间。
对于金融场景特有需求,如高并发撮合、低延迟行情分发、海量日志写入等,建议采用混合架构:核心撮合部署在私有网络或专线(MPLS/Direct Connect),对外服务采用高防公网入口,敏感数据仅在受控边界内传输。结合异地灾备(香港-海外双活或冷备),并制定恢复时间目标(RTO)与恢复点目标(RPO)以满足监管与业务需求。
可审计性是合规的命脉。建设集中化日志与SIEM,保留网络流量(NetFlow/PCAP)与应用审计链路,并定期导出并上链/存档以备监管核查。配合第三方红队/渗透测试与定期压力测试(包括DDoS演练),在报告中展示事件响应能力与持续改进记录,形成可证实的安全治理闭环。
供应商治理上,优选在香港有本地运营与数据中心的服务商,并要求明确的本地支持、应急响应SLA与法律责任划分。对接供应商时,应把证书、合规报告、演练记录与技术白皮书列入尽职调查清单,必要时签署补充协议以满足PDPO与金融监管的特殊条款。
总结:金融机构在香港使用高防服务器既是战略机遇也是合规挑战。把合规作为架构的第一驱动、在设计上兼顾多层防护与性能优化、并以可审计与可证明的治理机制作为底座,才能在不牺牲效率的情况下实现对客户与监管的双重承诺。
作者:拥有10年金融IT与网络安全实战经验的独立顾问(资深架构师),长期为银行与券商提供合规与性能优化咨询服务,擅长高可用高防架构与合规落地。